VPN e Firewall: Fortalecendo o Trabalho Remoto com Untangle
O trabalho remoto e híbrido deixou de ser exceção e virou padrão em muitas empresas. Colaboradores acessam ERP, arquivos compartilhados, RDP e aplicações SaaS a partir de redes domésticas e conexões móveis — fora do perímetro da empresa. Sem uma camada segura, esse cenário abre portas para interceptação de dados, roubo de credenciais, malware e perda de conformidade, especialmente frente a exigências como a LGPD. Além do risco, há o desafio operacional: como aplicar políticas consistentes e manter visibilidade quando cada usuário está em uma rede diferente?
É aqui que a combinação VPN + NG Firewall faz a diferença. A VPN cria um túnel criptografado que garante confidencialidade e integridade, e o NG Firewall aplica políticas de mínimo privilégio, segmenta acessos, inspeciona o tráfego (Web/SSL, IPS, antimalware), prioriza o que é crítico com QoS (Quality of Service) e entrega relatórios claros para auditoria e resposta rápida. Em outras palavras, não se trata apenas de “conectar”, mas de “conectar com controle e visibilidade”.
Neste artigo, mostraremos porque implementar esse modelo com o Untangle NG Firewall e como escolher a melhor opção de VPN para cada caso — IPsec ou WireGuard — garantindo segurança e desempenho tanto para equipes remotas quanto para links entre sites.
O que é uma VPN
Uma VPN (Virtual Private Network) cria um “túnel” criptografado entre dois pontos da rede — por exemplo, o notebook de um colaborador e o firewall da empresa — encapsulando o tráfego para que ele viaje com confidencialidade, integridade e autenticação. Em termos práticos, ela estabelece uma rede lógica (overlay) sobre a internet pública (underlay), permitindo que sistemas internos sejam acessados como se o usuário estivesse fisicamente dentro do escritório. Veja abaixo uma ilustração do funcionamento de uma VPN.
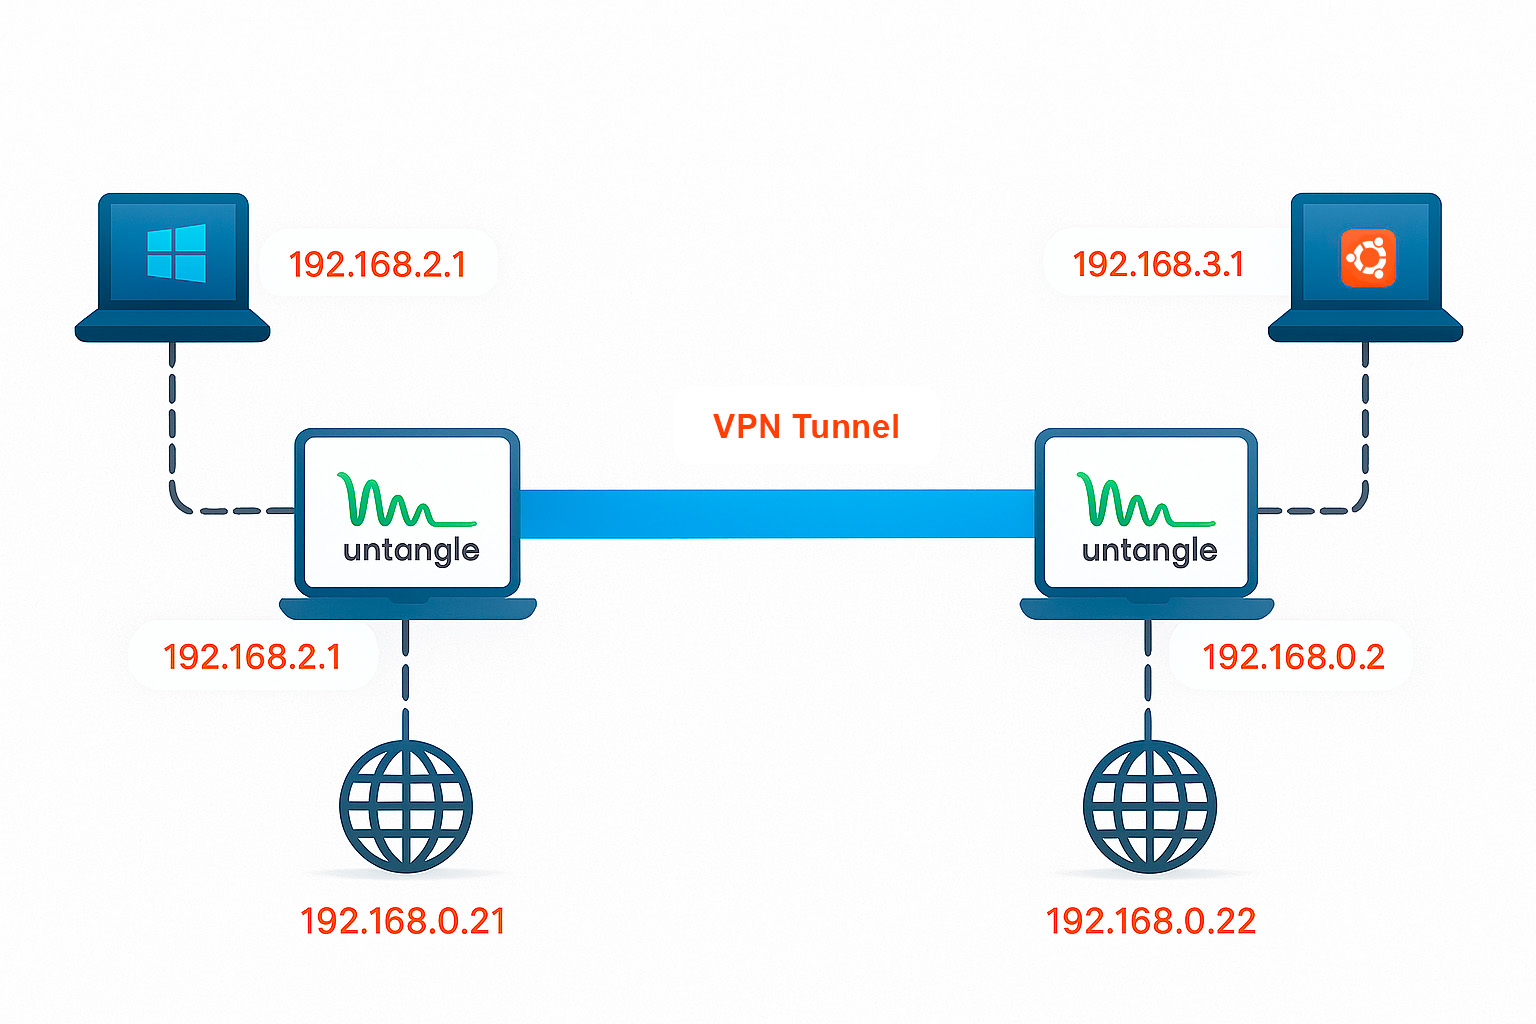
Uma VPN protege de várias formas os seus ativos digitais: a confidencialidade é garantida por criptografia forte (como por exemplo, AES ou ChaCha20), que impede a interceptação do conteúdo; a integridade e a autenticidade são asseguradas por mecanismos como HMAC ou modos AEAD, garantindo que o tráfego não foi alterado e que provém de quem afirma ser; a proteção anti-replay usa números de sequência e janelas deslizantes para bloquear a reutilização de pacotes capturados; por fim, o isolamento lógico do túnel separa o tráfego corporativo do tráfego público do usuário.
Além dos benefícios citados acima, a VPN ainda tem diversas funcionalidades no ambiente empresarial, podendo ser usado de diversas formas, tais como:
- Acesso remoto (client-to-site): usuários fora do escritório conectam-se ao NG Firewall para acessar aplicações internas, arquivos e serviços.
- Site-to-site (LAN-to-LAN): filiais, data centers e VPCs na nuvem são interligados com rotas privadas.
- Nuvem híbrida: túneis ligam o NG Firewall on-premises a gateways de nuvem (AWS, Azure, GCP).
Por que é essencial no trabalho remoto e híbrido
Para uma corporação, é essencial que seu setor de TI esteja acompanhando cada conexão, dispositivo e usuário na rede. Isso não é diferente com o trabalho remoto e híbrido se tornando norma. Portanto, segurança nesses ambientes é uma necessidade que a VPN soluciona, não apenas criando uma conexão segura para os usuários e empresa, como também impondo políticas, segmentando acessos e oferecendo visibilidade operacional sem fricção para o colaborador. Os pontos a seguir sintetizam por que a VPN é peça central nesse modelo de trabalho distribuído.
- Proteção de credenciais e dados: sem túnel, logins e dados sensíveis podem vazar por canais inseguros ou proxies maliciosos, já que redes domésticas e Wi-Fi públicos são suscetíveis a sniffing, ARP spoofing e malwares em roteadores.
- Conformidade e auditoria: VPN facilita cumprir LGPD, ISO 27001, SOC 2, ao garantir criptografia em trânsito, registro de acessos e aplicação de políticas centralizadas.
- Mínimo privilégio e segmentação: combinada ao NG Firewall, a VPN não só conecta; ela restringe quem acessa o quê, quando e de onde.
- Continuidade e performance: priorização (QoS) e visibilidade fim a fim ajudam a manter SLAs de aplicações críticas.
Leia também: E-book “O Que a LGPD Diz Sobre Armazenamento de Dados Sensíveis dos Usuários”
VPN no contexto Zero Trust e SASE
Não poderia deixar de citar como funciona uma VPN no contexto Zero Trust em que várias empresas operam: Zero Trust parte do princípio de “nunca confie, sempre verifique”, exigindo validação contínua de identidade, postura do dispositivo e contexto antes e durante o acesso, com privilégio mínimo e segmentação. Já o SASE (Secure Access Service Edge) consolida rede e segurança na nuvem — combinando ZTNA, SWG, CASB, FWaaS e SD‑WAN — para entregar acesso seguro e consistente de qualquer lugar.
Nesse modelo, a VPN deixa de ser apenas um túnel IP amplo e passa a integrar-se ao controle por identidade e aplicação, políticas dinâmicas e inspeção baseada em risco. Zero Trust não elimina a VPN, ele a torna mais inteligente. Com isso, o acesso deve ser:
- Identity-aware: vinculado a usuário, grupo e postura do dispositivo (compliance do endpoint).
- Segmentado: restringir por aplicação/porta/rede, em vez de dar acesso amplo à LAN.
- Observável: logs detalhados, alertas e trilha de auditoria.
A VPN pode ser o “canal seguro” enquanto o NG Firewall aplica políticas de Zero Trust. Em alguns cenários, soluções ZTNA/SASE por aplicativo complementam ou substituem o full tunnel. Portanto, a escolha depende do portfólio de apps e dos requisitos de controle.
Leia também: Os Perigos da BYOD para a Segurança da sua Empresa
VPN com Untangle: IPsec ou WireGuard?
Quando vamos implementar um VPN com Untangle, nos deparamos com uma escolha importantíssima de protocolos: IPsec ou WireGuard? A escolha costuma ficar entre esses dois porque são os mais confiáveis e mais utilizados no mercado.
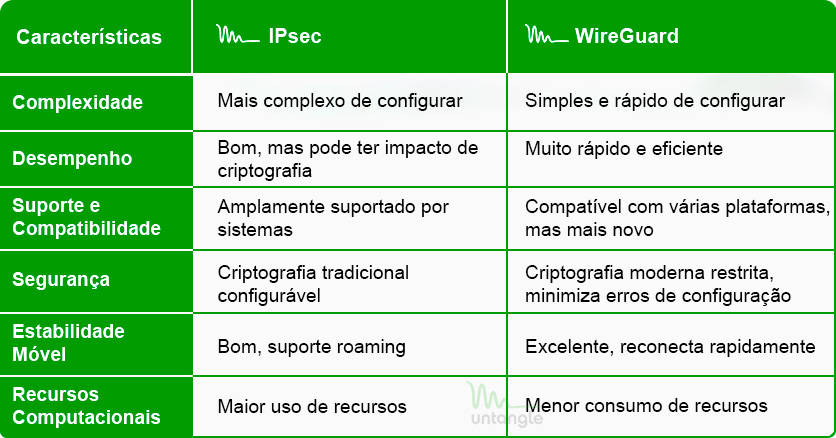
Nessa decisão, precisamos equilibrar compatibilidade com equipamentos de terceiros e requisitos formais (onde IPsec brilha) versus facilidade de gestão, velocidade e melhor experiência para dispositivos móveis/roaming (onde WireGuard tende a se destacar). Em geral, integrações heterogêneas e legadas favorecem IPsec, enquanto ambientes controlados nas duas pontas ou que priorizam baixa latência e operação simples favorecem WireGuard. Porém, agora, vamos aprofundar sobre as características de cada protocolo que levam a uma escolha estratégica na implementação de um VPN em sua infraestrutura de rede.
Quando usar IPsec
IPsec é um conjunto de padrões maduros que criptografa tráfego na camada de rede e prioriza interoperabilidade entre fabricantes, sendo comum em situações multi-vendor e com exigências de compliance.
Em cenários que exigem interoperabilidade ampla, requisitos formais e integração com equipamentos e serviços de terceiros, o IPsec costuma ser a escolha mais segura para:
- Integrações multi-vendor e com nuvens (AWS, Azure, GCP) em túneis site-to-site
- Ambientes com compliance ou políticas que exigem padrões amplamente reconhecidos
- Redes estáveis com IPs fixos e topologias hub-and-spoke
- Necessidade de granularidade em algoritmos, lifetimes e métodos de autenticação
Quando usar WireGuard
WireGuard é um protocolo mais novo e minimalista que o IPsec, focado em desempenho e simplicidade, com configuração baseada em chaves e uso exclusivo de UDP. Sendo assim, quando simplicidade operacional, desempenho e boa experiência para usuários móveis/roaming são prioridades, o WireGuard tende a se destacar, sendo utilizando em:
- Acesso remoto de notebooks e celulares mudando de rede com frequência (roaming suave)
- Túnel rápido e leve entre filiais controladas nas duas pontas
- Ambientes com IP dinâmico e NAT, onde a reconexão precisa ser transparente
- Equipes que valorizam configuração simples baseada em chaves e manutenção mínima
Concluindo…
A VPN cria um “canal seguro” enquanto o NG Firewall aplica políticas de segurança e conformidade como: políticas e regras de rede, QoS e controle de banda larga, WAN Failover e Balance, Web Filter, controle de aplicação, entre outros. Portanto, esta é uma combinação poderosa e que corporações deveriam ter em sua infraestrutura de rede.
Se você ainda não conhece a infinidade de recursos do Firewall NG Untangle, deveria acessar nossa página O Untangle. E não deixe de nos contatar para um orçamento personalizado da implementação do NG Untangle em sua organização.
E a sua empresa, já tem VPN implantada? Que medidas de segurança já está implementando para manter a sua rede empresarial totalmente segura? Conte suas experiências para a gente nos comentários!
Aproveite para conhecer o Untangle, acessando o demo do produto: http://demo.untangle.com
Pontos Essenciais
O que é uma VPN e como ela protege os dados?
A VPN cria um “túnel” criptografado entre dois pontos (ex.: notebook do colaborador e o firewall da empresa), estabelecendo uma rede lógica sobre a internet pública. Ela garante confidencialidade (AES ou ChaCha20), integridade e autenticidade (HMAC ou modos AEAD), proteção anti-replay (números de sequência e janelas deslizantes) e isolamento lógico do tráfego corporativo.
Quais são os principais casos de uso de VPN no ambiente empresarial?
Acesso remoto (client-to-site) para usuários fora do escritório; interligação site-to-site (LAN-to-LAN) entre filiais, data centers e VPCs; e cenários de nuvem híbrida, conectando o NG Firewall on‑premises a gateways na AWS, Azure ou GCP.
Por que a VPN é peça central no trabalho remoto e híbrido?
Porque protege credenciais e dados em redes potencialmente inseguras (Wi‑Fi doméstico e público), facilita conformidade e auditoria (LGPD, ISO 27001, SOC 2), habilita mínimo privilégio e segmentação quando combinada ao NG Firewall e sustenta continuidade e performance com QoS e visibilidade fim a fim.
Como a VPN se integra aos modelos Zero Trust e SASE?
Em Zero Trust, o princípio é “nunca confie, sempre verifique”: o acesso deve ser identity‑aware (vinculado a usuário/grupo e postura do dispositivo), segmentado por aplicação/porta/rede e observável (logs e trilhas de auditoria). No SASE, rede e segurança são consolidadas na nuvem. A VPN funciona como canal seguro enquanto o NG Firewall aplica políticas de Zero Trust; em alguns cenários, ZTNA/SASE por aplicativo complementa ou substitui o túnel completo, dependendo dos requisitos.
No Untangle, quando usar IPsec e quando usar WireGuard?
Use IPsec quando a prioridade for interoperabilidade multi‑vendor, requisitos formais de compliance, integrações com nuvens (AWS, Azure, GCP), redes estáveis com IPs fixos e necessidade de granularidade em algoritmos e lifetimes. Prefira WireGuard quando simplicidade operacional, desempenho e boa experiência para usuários móveis/roaming forem críticos, em ambientes com IP dinâmico/NAT e túneis entre pontas controladas, com configuração baseada em chaves e manutenção mínima.
Como o Untangle NG Firewall fortalece a segurança além do túnel VPN?
O NG Firewall aplica políticas de mínimo privilégio e segmentação, inspeciona tráfego Web/SSL, integra IPS e antimalware, prioriza o que é crítico com QoS e oferece relatórios claros para auditoria e resposta a incidentes, garantindo controle e visibilidade sem fricção para o usuário remoto.
Quais recursos adicionais do Untangle aumentam disponibilidade e controle no trabalho remoto?
QoS e controle de banda para manter SLAs, WAN Failover e Balance para resiliência de links, Web Filter e controle de aplicações para governança do tráfego. O conjunto assegura conexão segura, desempenho consistente e governança centralizada do ambiente distribuído. Para conhecer mais, é possível avaliar o demo do produto em http://demo.untangle.com.